Securizer — WordPress zaštita bez nepotrebnog komplikovanja.
Securizer je besplatan WordPress security plugin za zaštitu logovanja, hardening, proveru integriteta WordPress fajlova, dijagnostiku i kontrolisan oporavak kada nešto nije kako treba.
Napravljen je da smanji nepotrebnu izloženost WordPress sajta, pomogne administratoru da uoči važne probleme i ostavi mu kontrolu nad promenama i popravkama.
Zaštita, provera i oporavak na jednom mestu.
Securizer ne pokušava da zameni server, firewall, backup ili kvalitetan hosting. Fokusiran je na ono što može pouzdano da proveri i kontroliše unutar WordPress instalacije.
Zaštiti pristup
Smanjuje rizik od automatizovanih pokušaja prijavljivanja i omogućava dodatnu kontrolu WordPress login adrese.
Smanji izloženost
Omogućava isključivanje ili ograničavanje WordPress funkcija koje sajtu nisu potrebne ili ne moraju da budu javno dostupne.
Proveri stanje
Kontroliše integritet WordPress core fajlova, bezbednosnu konfiguraciju i druge delove instalacije koji mogu zahtevati pažnju.
Omogući bezbedan oporavak
Kada postoji problem, Securizer daje administratoru kontrolisane načine za popravku, dijagnostiku i vraćanje pristupa sajtu.
Zaštita počinje od pristupa WordPress administraciji.
Automatizovani pokušaji prijavljivanja čest su problem na javno dostupnim WordPress sajtovima.
Login Protection
Securizer prati neuspešne pokušaje logovanja i može privremeno da blokira IP adrese koje ponavljaju neuspešne pokušaje.
- progresivno zaključavanje nakon ponovljenih neuspešnih pokušaja;
- praćenje pokušaja usmerenih ka korisničkim nalozima;
- IP whitelist i blacklist;
- pregled aktivnih blokada i ručno otključavanje;
- bezbednosni log događaja;
- detekcija klijentske IP adrese, uključujući podršku za Cloudflare.
Safe Login URL
Standardna WordPress login adresa može da se zameni prilagođenom putanjom.
Securizer novu adresu prvo proverava. Tek nakon uspešne provere može da
ograniči standardni anonimni pristup preko wp-login.php i
wp-admin.
Ako provera ne uspe, prethodna konfiguracija se vraća.
Manje nepotrebno izloženih funkcija znači manju površinu za napad.
WordPress hardening nije lista opcija koje treba uključiti po svaku cenu. Podešavanja treba prilagoditi konkretnom sajtu i funkcijama koje koristi.
Kontrola nepotrebne izloženosti
Securizer omogućava kontrolu više WordPress i serverskih bezbednosnih podešavanja, uključujući:
- XML-RPC i pingbacks;
- WordPress generator informacije;
- author enumeration;
- izlaganje korisnika kroz REST API;
- ugrađeni editor fajlova;
- Application Passwords;
- bezbednosna HTTP zaglavlja;
- directory listing;
- pristup PHP-like fajlovima unutar uploads direktorijuma.
Safe File Protection
Uploads direktorijum namenjen je slikama, dokumentima i drugim fajlovima sadržaja — ne izvršavanju PHP koda.
Safe File Protection može da proveri directory listing i ponašanje PHP-like zahteva unutar uploads direktorijuma.
Tamo gde server to podržava, Securizer može da primeni sopstvena jasno označena pravila, proveri rezultat i povuče novopostavljeno pravilo ako ne može pouzdano da potvrdi da zaštita radi kako treba.
Proverite da li WordPress core i dalje odgovara zvaničnim fajlovima.
Core Integrity poredi WordPress sistemske fajlove sa zvaničnim WordPress.org checksum podacima.
Core Integrity
Provera može da ukaže na:
- izmenjene WordPress core fajlove;
- zvanične fajlove koji nedostaju;
- neočekivane fajlove unutar
wp-adminiwp-includesdirektorijuma.
Samo skeniranje ništa ne menja na sajtu.
Kada je zvanični WordPress core fajl izmenjen ili nedostaje, administrator može eksplicitno da izabere fajl za popravku.
Securizer koristi odgovarajući zvanični WordPress paket, zamenjuje izabrani core fajl i zatim ponovo proverava njegov integritet.
Neočekivani fajlovi se prijavljuju — ne brišu se automatski. Provera je odvojena od intervencije, a administrator odlučuje kada će popravka biti izvršena.
Kada nešto nije kako treba, važno je znati gde da gledate.
Securizer ne prikazuje samo listu uključenih opcija. Deo funkcija služi da proveri trenutno stanje sajta, administrativnih naloga i same konfiguracije.
Diagnostics / Self Test
Diagnostics proverava različite delove WordPress i serverske konfiguracije i izdvaja stavke koje zahtevaju pažnju.
- WordPress security konfiguraciju;
- HTTPS / SSL ponašanje;
- security headers;
- javnu dostupnost određenih resursa;
- zaštitu fajlova i direktorijuma;
- stanje WordPress konfiguracije;
- update hygiene.
Kada je potrebno proveriti stvarno ponašanje sajta spolja, Securizer može da pošalje zahtev ka javnoj adresi tog istog sajta.
Account Hygiene
Bezbednost zavisi i od administratorskih naloga i aktivnih načina autentifikacije.
- administratorskih korisničkih imena;
- aktivnih korisničkih sesija;
- Application Passwords;
- stanja WordPress authentication keys i salts.
Dostupan je i kontrolisan postupak promene administratorskog login imena.
Authentication keys i salts se ne prikazuju niti čuvaju u Securizer logovima.
Security Logs
Securizer lokalno beleži relevantne bezbednosne događaje kako bi administrator mogao da vidi šta se dešavalo na sajtu.
U zavisnosti od događaja, zapis može da sadrži IP adresu, pokušano korisničko ime, vrstu događaja, vreme i ograničen dodatni kontekst.
Lozinke i autentifikacioni tajni podaci se ne beleže.
Logovi mogu da se pregledaju iz WordPress administracije i izvezu kao CSV.
Emergency Recovery
Bezbednosna zaštita mora da ima i kontrolisan način za povratak pristupa.
Ako promena login adrese ili drugo security podešavanje napravi problem,
Securizer uključuje emergency recovery mehanizam kojim se aktivni zaštitni
moduli mogu privremeno zaobići iz wp-config.php fajla.
Administratorski interfejs Securizera tada ostaje dostupan kako bi problem mogao da se pronađe i ispravi.
Nakon rešavanja problema emergency bypass se uklanja.
Sve funkcije ostaju u WordPress administraciji.
Securizer nema poseban cloud dashboard niti zahteva dodatni nalog. Podešavanja, provere, rezultati i bezbednosni logovi dostupni su direktno iz WordPress administracije.
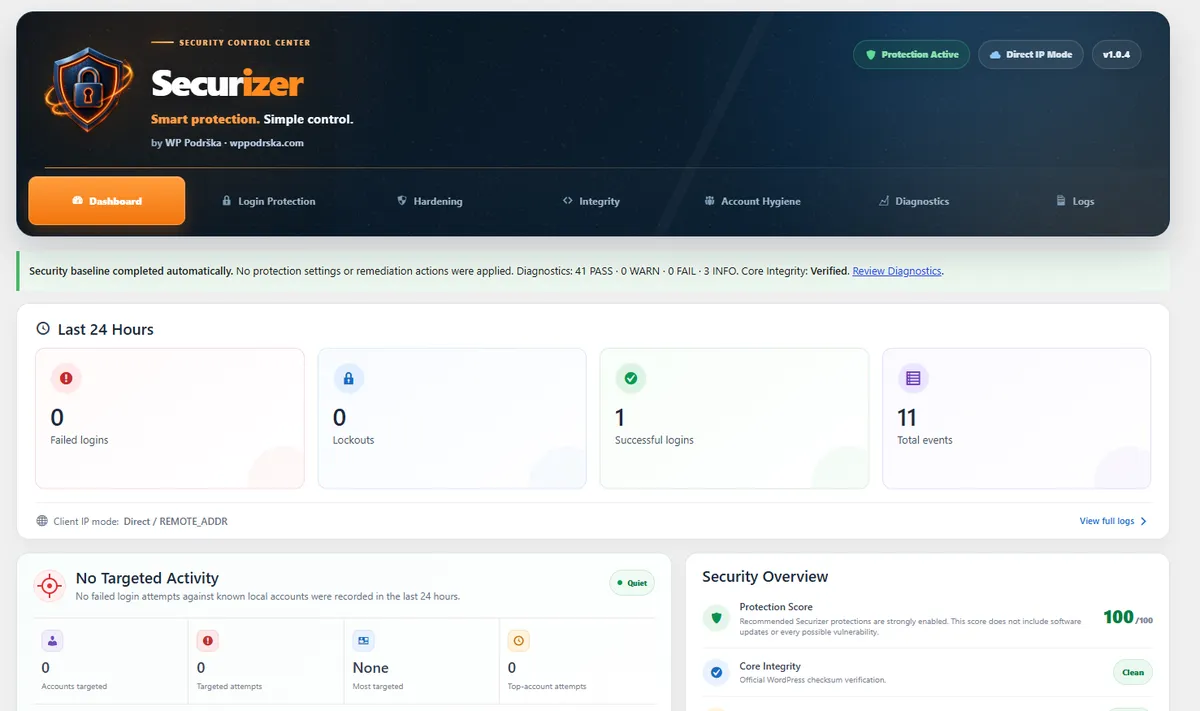
Dashboard / Security Overview / Action Center
Prikazuje trenutno stanje zaštite, poslednje aktivnosti i stavke koje zahtevaju pažnju.
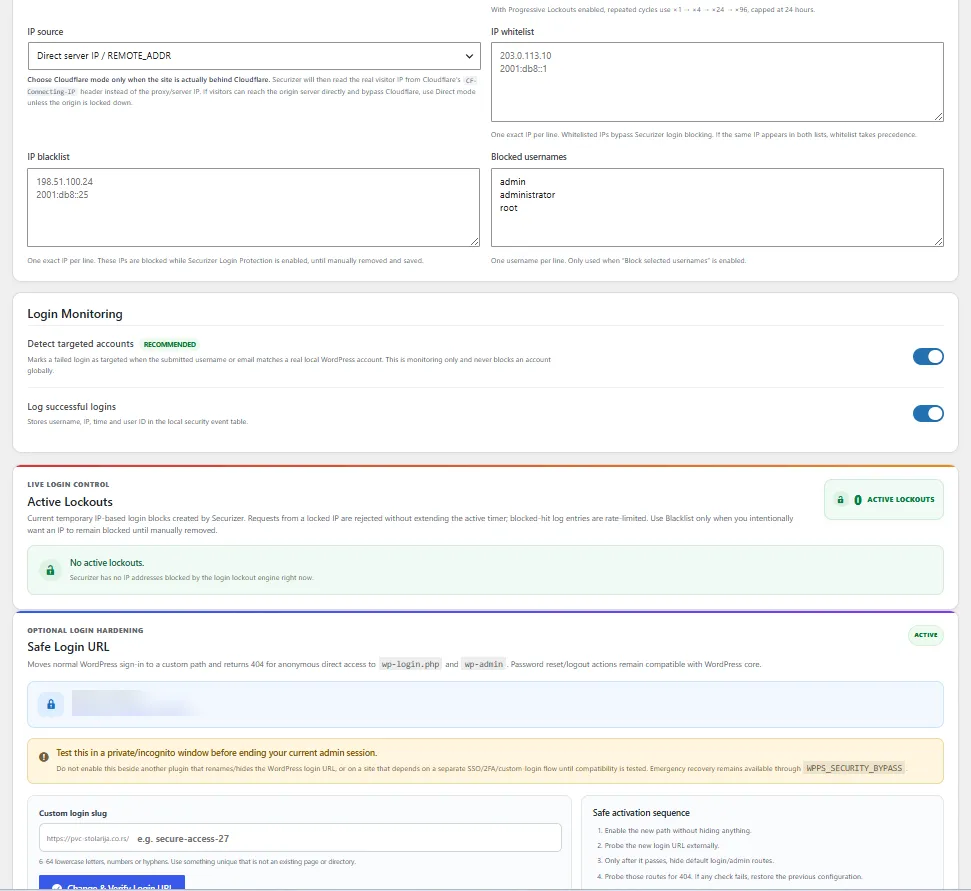
Login Protection + Safe Login URL
Prikazuje kontrole pristupa, blokade, IP podešavanja i konfiguraciju bezbedne login adrese.
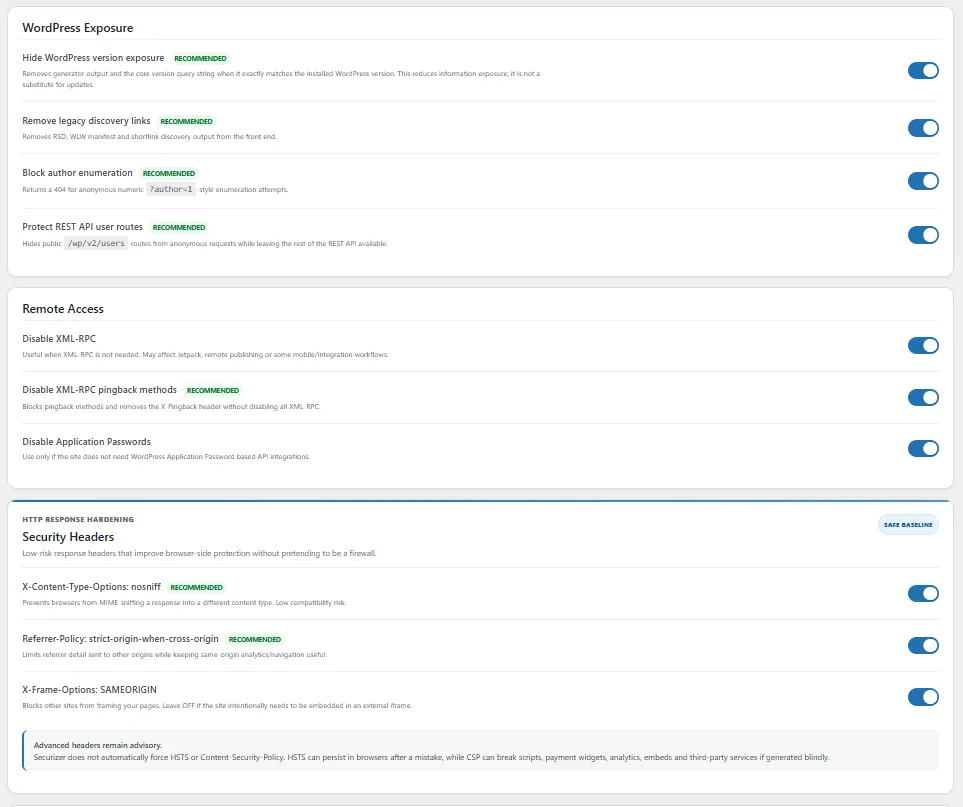
Hardening
Prikazuje kontrole funkcija i informacija koje mogu nepotrebno da budu izložene.
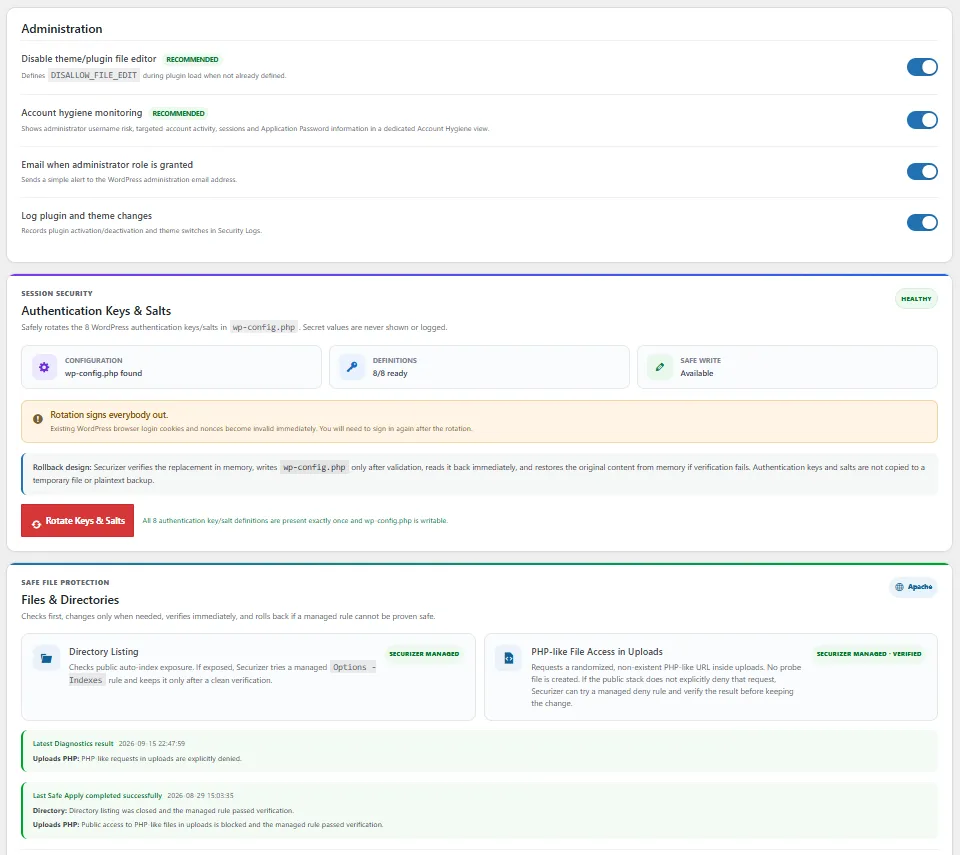
Administrative Hardening + Safe File Protection
Prikazuje administratorske bezbednosne kontrole, Authentication Keys & Salts i zaštitu fajlova.
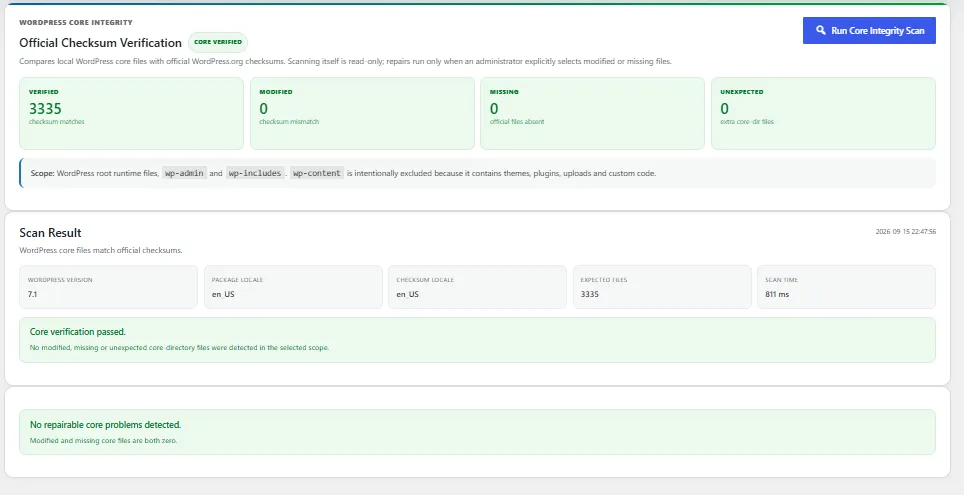
Core Integrity
Prikazuje proveru integriteta WordPress sistemskih fajlova i status pronađenih odstupanja.
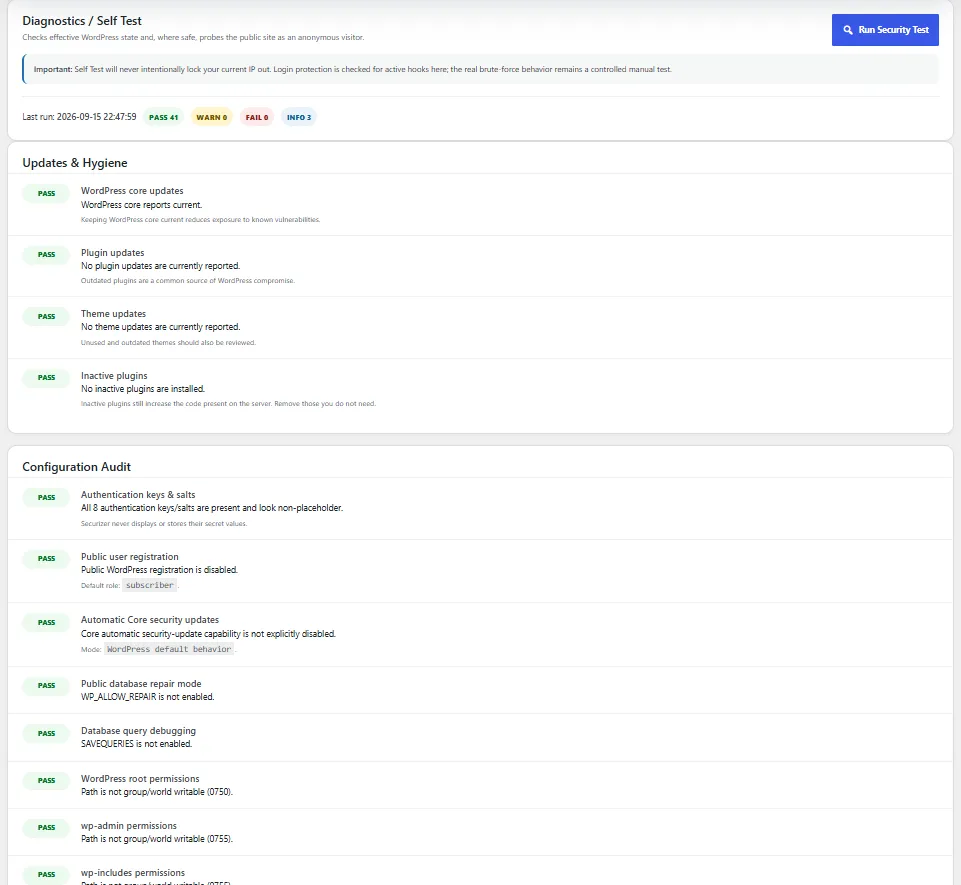
Diagnostics / Self Test
Prikazuje rezultate dijagnostičkih i bezbednosnih provera.
Jedan plugin nije kompletna bezbednosna infrastruktura.
Securizer je WordPress security plugin sa jasno definisanim opsegom funkcija.
Nije zamišljen kao:
- Web Application Firewall — WAF;
- cloud malware scanner;
- vulnerability-intelligence servis;
- zamena za kvalitetan hosting;
- zamena za redovan backup;
- zamena za WordPress, plugin i theme ažuriranja;
- obećanje da sajt ne može biti kompromitovan.
Njegov posao je konkretniji: zaštita pristupa, hardening, provera očekivanog stanja WordPress instalacije, dijagnostika, evidencija događaja i bezbedniji način reagovanja kada se pojavi problem.
No Securizer Cloud
Securizer nema sopstveni cloud servis i ne zahteva poseban Securizer nalog.
Podešavanja, rezultati skeniranja i security logovi čuvaju se lokalno u WordPress instalaciji.
Plugin nema product telemetry i ne šalje developeru statistiku korišćenja Securizera.
Određene funkcije koriste zvanične WordPress.org servise za checksum podatke i odgovarajuće WordPress pakete.
Pojedine dijagnostičke provere mogu da šalju zahteve ka javnim URL adresama samog sajta kako bi proverile njegovo stvarno ponašanje.
Instalacija traje nekoliko minuta.
Instalirajte
U WordPress administraciji otvorite Plugins → Add New i pronađite Securizer.
Aktivirajte
Instalirajte i aktivirajte plugin kao i svaki drugi plugin iz WordPress.org repozitorijuma.
Pregledajte stanje sajta
Otvorite Securizer i pregledajte početne Diagnostics i Core Integrity rezultate pre uključivanja dodatnih opcija.
Česta pitanja.
Da li je Securizer besplatan?
Da. Securizer je besplatan open-source WordPress plugin dostupan kroz zvanični WordPress.org Plugin Directory.
Da li Securizer ima firewall?
Ne. Securizer nije WAF i ne zamenjuje firewall na serveru, hostingu ili CDN servisu.
Da li Securizer skenira malware?
Ne kao klasičan malware scanner. Core Integrity proverava WordPress sistemske fajlove prema zvaničnim checksum podacima i može da pronađe izmenjene ili nestale core fajlove, kao i neočekivane fajlove u određenim core direktorijumima.
Da li Securizer automatski menja ili briše fajlove?
Ne. Core Integrity skeniranje je read-only. Safe Repair pokreće administrator za konkretno izabrane zvanične WordPress core fajlove. Neočekivani fajlovi se prijavljuju, ali se ne brišu automatski.
Da li promena login URL-a može da me zaključa van sajta?
Safe Login URL proverava novu adresu pre nego što ograniči standardni anonimni pristup. Ako provera ne uspe, prethodna konfiguracija se vraća. Za probleme sa pristupom postoji i Emergency Recovery mehanizam.
Da li Securizer šalje podatke na svoj server?
Ne postoji Securizer cloud servis niti product telemetry. Određene funkcije koriste zvanične WordPress.org servise, a dijagnostika može da proverava javne URL adrese samog sajta.
Da li Securizer može da radi uz drugi security plugin?
Može, ali preklapanje istih security funkcija nije uvek poželjno. Ako dva plugina pokušavaju da kontrolišu isto ponašanje, konfiguraciju treba pažljivo proveriti umesto da se sve zaštite jednostavno uključe istovremeno.
Besplatan WordPress security plugin sa jasno definisanim poslom.
Securizer je dostupan kroz zvanični WordPress.org Plugin Directory. Instalirajte ga direktno iz WordPress administracije ili otvorite zvaničnu stranicu plugina da pregledate opis, screenshotove, dokumentaciju i istoriju verzija.
Treba vam više od plugina?
Securizer pokriva konkretan deo WordPress bezbednosti. Za backup strategiju, Cloudflare, server, čišćenje kompromitovanog sajta ili kompletnu bezbednosnu proveru potreban je širi pristup.